Domain backgerät.de kaufen?
Wir ziehen mit dem Projekt
backgerät.de um.
Sind Sie am Kauf der Domain
backgerät.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain backgerät.de kaufen?
Was bedeutet TPM?
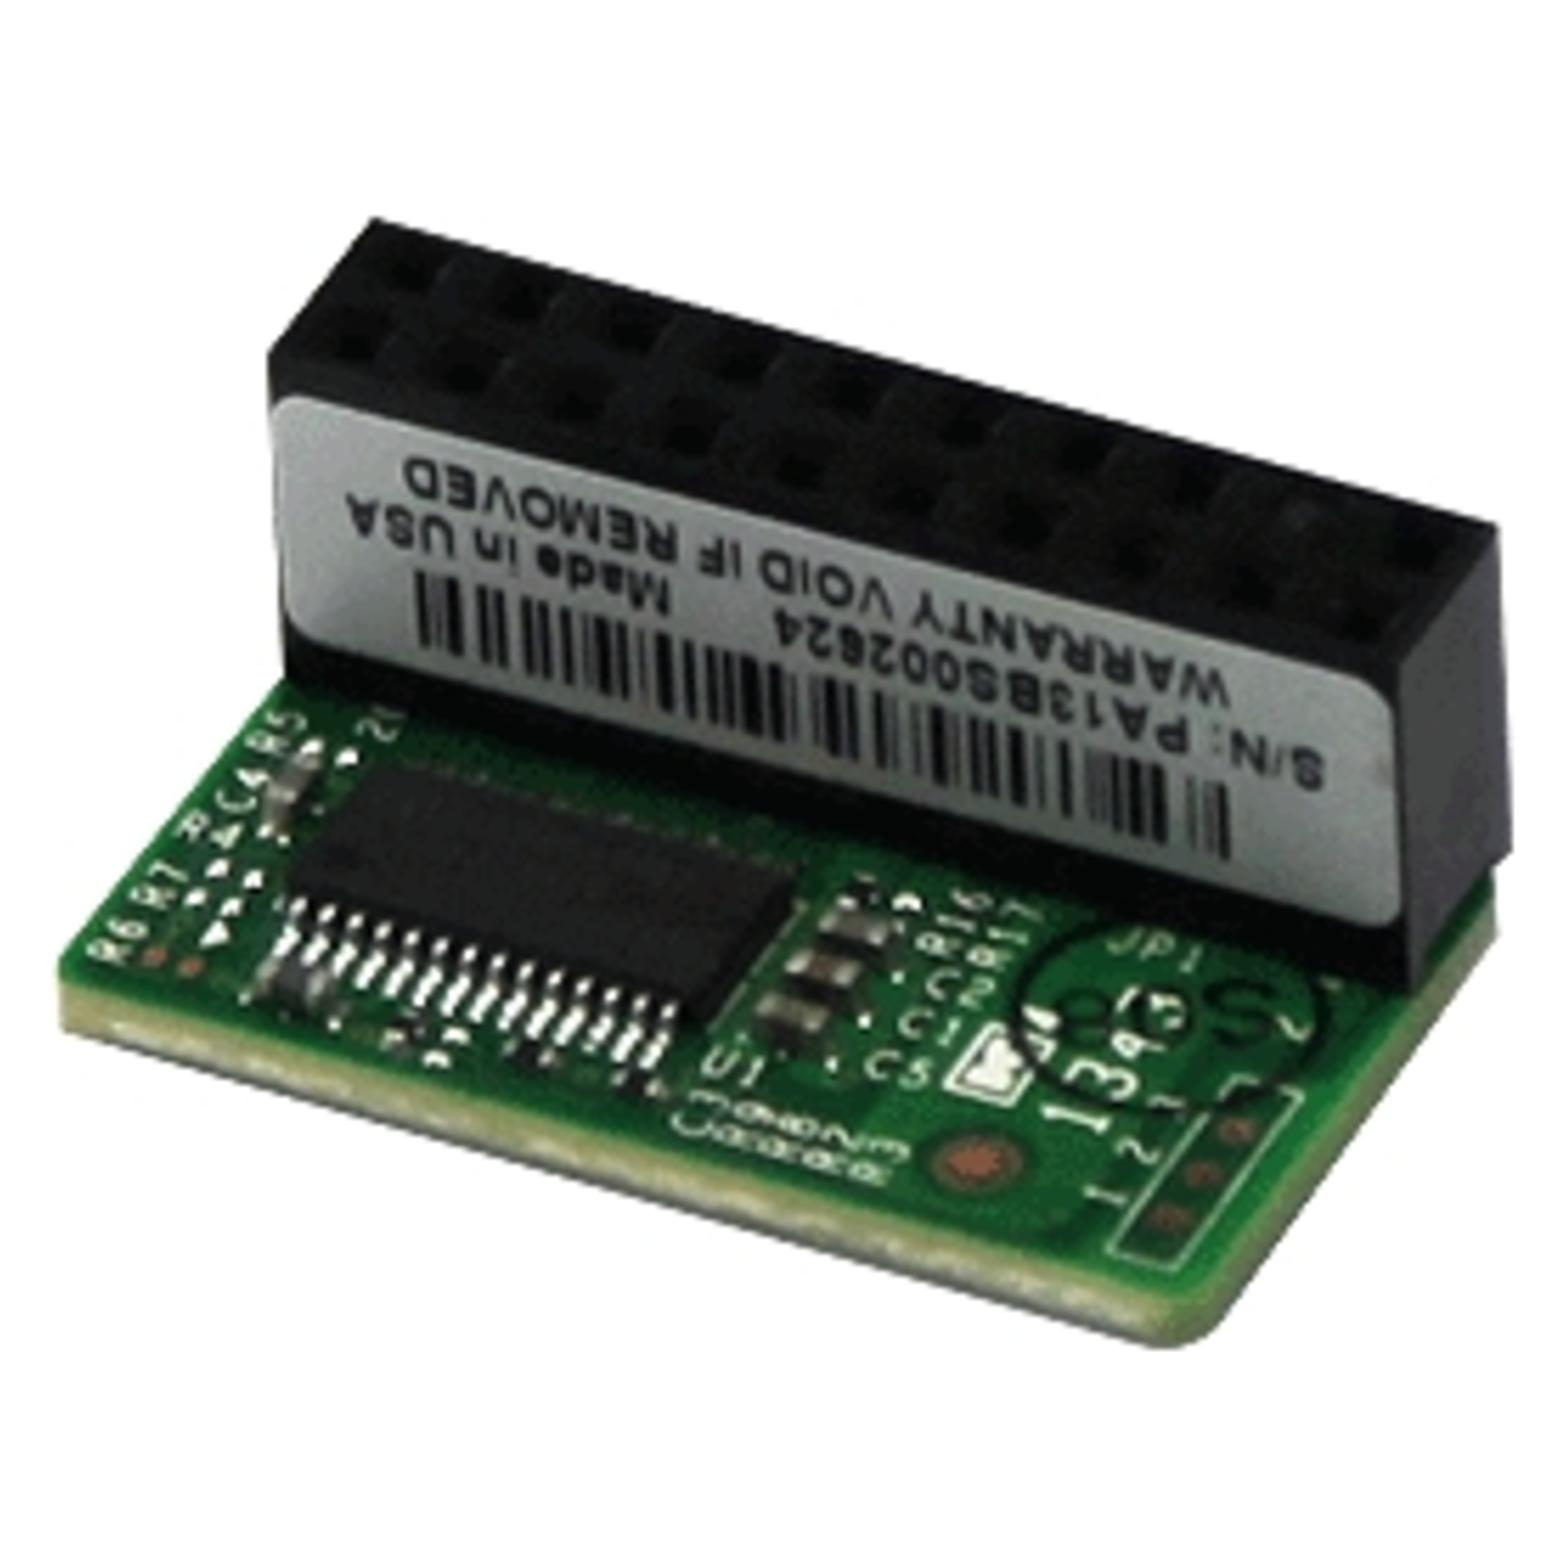
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:

-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
Lieblingsgerichte aus dem BackofenLieblingsgerichte aus dem Backofen , Das große Koch- und Backbuch für kalte Tage: Soulfood aus dem Ofen! Nach einem schönen Herbsttag etwas Leckeres im Backofen backen und brutzeln lassen, während sich langsam Duft und Wärme ausbreiten - die passenden Rezepte dafür hält dieses Reader's Digest Buch bereit. Hier findet jedes Familienmitglied seine oder ihre Lieblingsspeise: Wie wäre es mit einer Calzone mit Peperoni, Pilzen und Mozzarella? Oder doch lieber eine Spargeltarte mit Mascarpone und Prosciutto? Worauf die Wahl auch fällt: Die Gerichte sehen nicht nur appetitlich aus, sie sind absolutes Wohlfühl-Essen. Fast 70 Backofen-Rezepte für Herbst und Winter - vom Klassiker bis zum Newcomer Plus Grundrezepte für Pizza- und Mürbeteig, Muffin- und Brötchenteig Herzhaft und lecker: Von Aufläufen über Pastetchen bis Pizzataschen ist alles drin! Darf es etwas Süßes sein? Scones, Crumble und Ofenschlupfer-Rezepte für Leckermäuler Durchgehend illustriert, einfache Zubereitung Auf den Teig kommt es an: Pizza, Quiche oder Tartes leicht gemacht Auch die Basics kommen nicht zu kurz - der richtige Teig ist schließlich entscheidend fürs ganze Gericht. Deshalb finden Sie in diesem Buch Grundrezepte für den perfekten Pizzateig ebenso wie für einen Mürbeteig oder auch die Anleitung für Muffins und Brötchen. Auf alle, die gerne Süßes essen, warten Dessert-Raffinessen wie Orangen-Rhabarber-Crumble und Möhrentarte mit Limettenquark. Und Oma-Rezepte wie der klassische Ofenschlupfer und die Würstchen im Schlafrock wecken Kindheitserinnerungen. Freuen Sie sich auf Soulfood aus dem Backofen! Reader's Digest - Wissen, was gut ist: Ihr Ratgeberverlag rund um Kochen, Gesundheit, Haus und Garten , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 202310, Produktform: Kartoniert, Redaktion: Reader's Digest Deutschland, Schweiz, Seitenzahl/Blattzahl: 160, Keyword: Hähnchengratin; abwechslungsreich essen rezepte; abwechslungsreiche rezepte; backbuch quiches; backen rezept; backofen pizza; backofen rezept; backrohr rezepte; brot backen grundrezept; brot backen rezept; brot grundrezept; brot rezept; brotteig; brotteig grundrezept; brotteig rezept; brotteig selber machen; brötchen backen; brötchen backen rezept; brötchen selber backen; calzone; crumble backen; crumble rezept; dessert rezept; dessert rezepte; dessert selber machen; einfache ofengerichte; einfacher brotteig; einfaches brot backen; elsasser flammkuchen; elsasser flammkuchen rezept; essen aus dem backofen; flammkuchen; flammkuchen backbuch; flammkuchen backen; flammkuchen backofen, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen, Essen und Trinken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reader's Digest, Verlag: Reader's Digest, Verlag: Reader's Digest Deutschland Schweiz sterreich, Produktverfügbarkeit: 02, Länge: 260, Breite: 200, Höhe: 14, Gewicht: 590, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.